


Представьте утро после обновления macOS: ИИ-агент, который полгода сам раскладывал документы и отвечал на письма, молчит, а в журнале одна и та же строка про отказ в доступе. Apple объявила об ужесточении контроля Full Disk Access, и причиной назвала именно риски от ИИ-агентов. Это уже сигнал, к которому стоит подготовиться заранее.
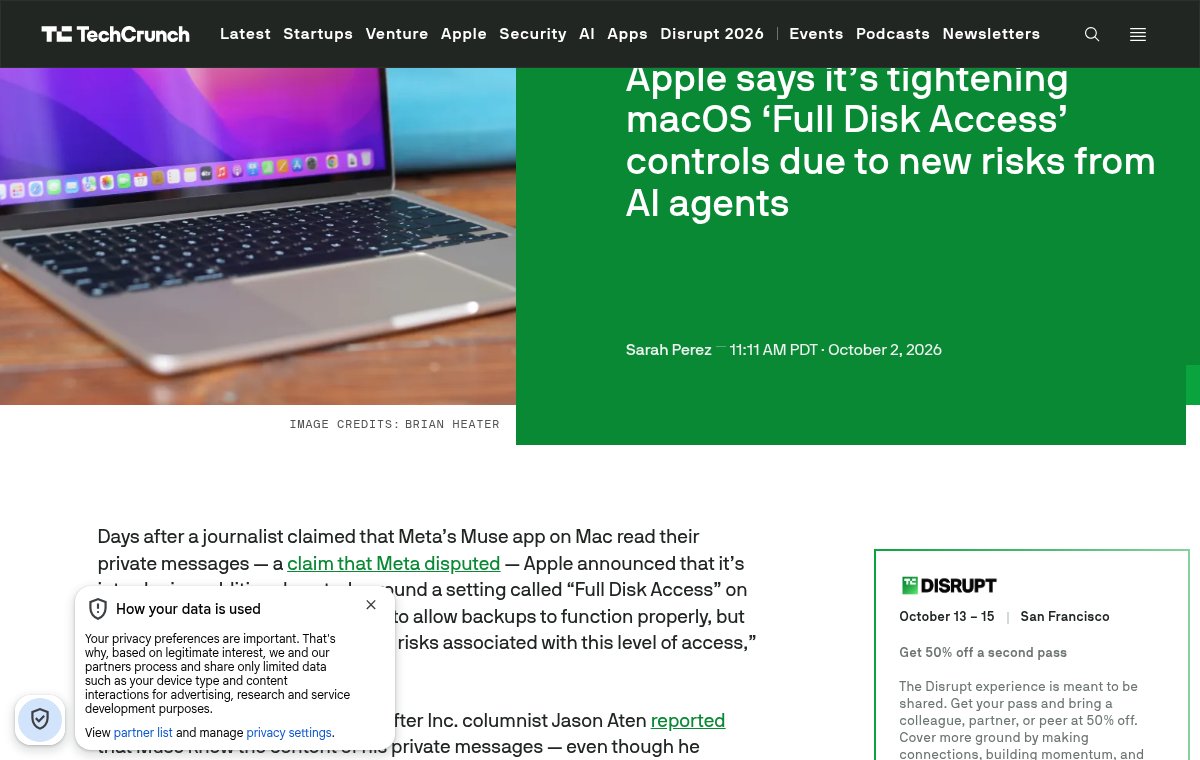
Я 14 лет смотрю на доступы со стороны аудита, и скажу честно: новость меня скорее радует. Полный доступ к диску это самая грубая permission из возможных, и выдавать её автоматизации, которая сама принимает решения, было удобно только пока никто не считал риски. Apple посчитала за всех нас.
Что именно меняется и кого это заденет
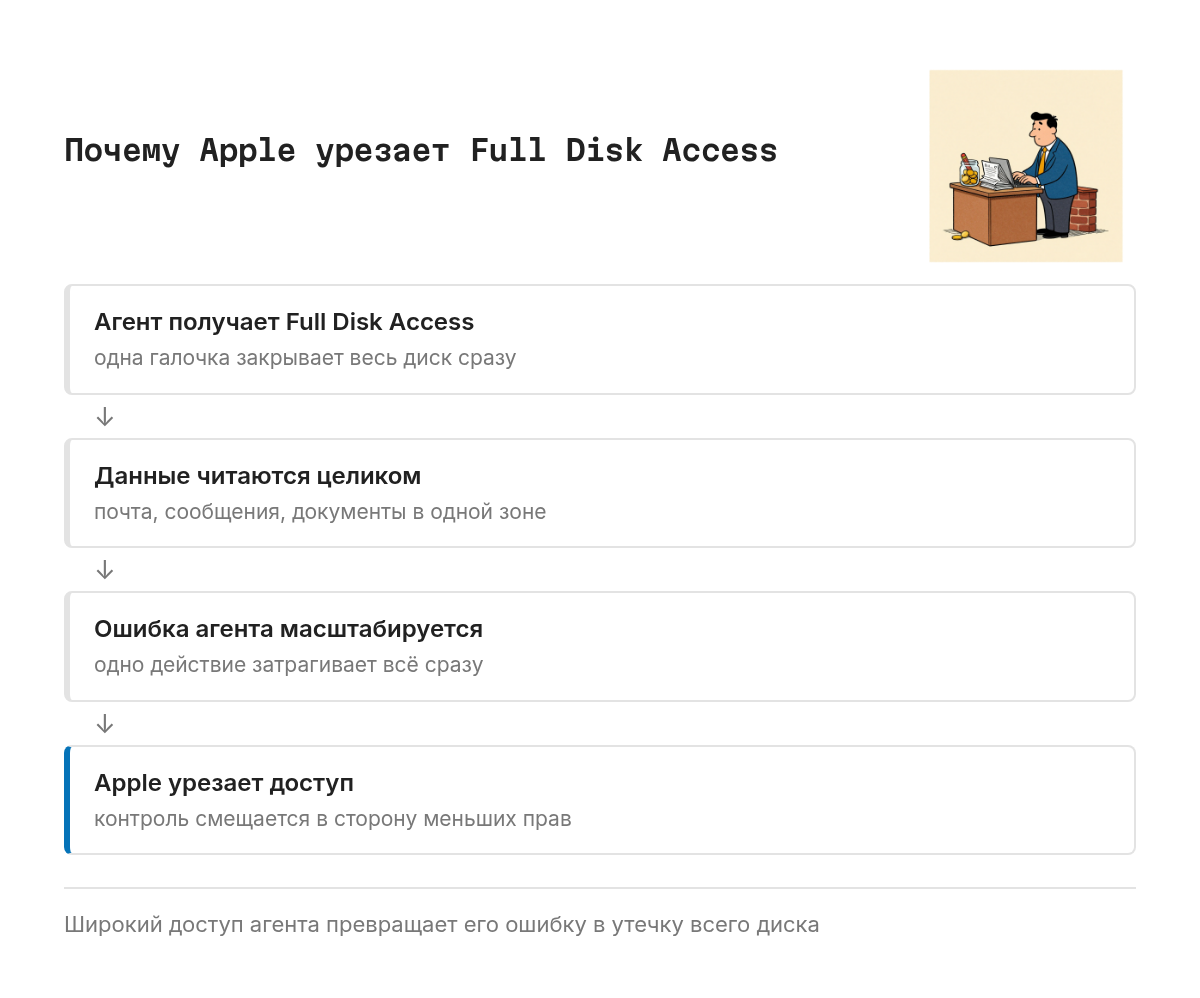
Full Disk Access в macOS разрешает приложению читать всё: почту, сообщения, заметки, историю браузера, файлы других программ. Для агента это удобнейший режим, потому что не нужно составлять списки папок и просить права по частям. Одна галочка, и агент видит весь диск.
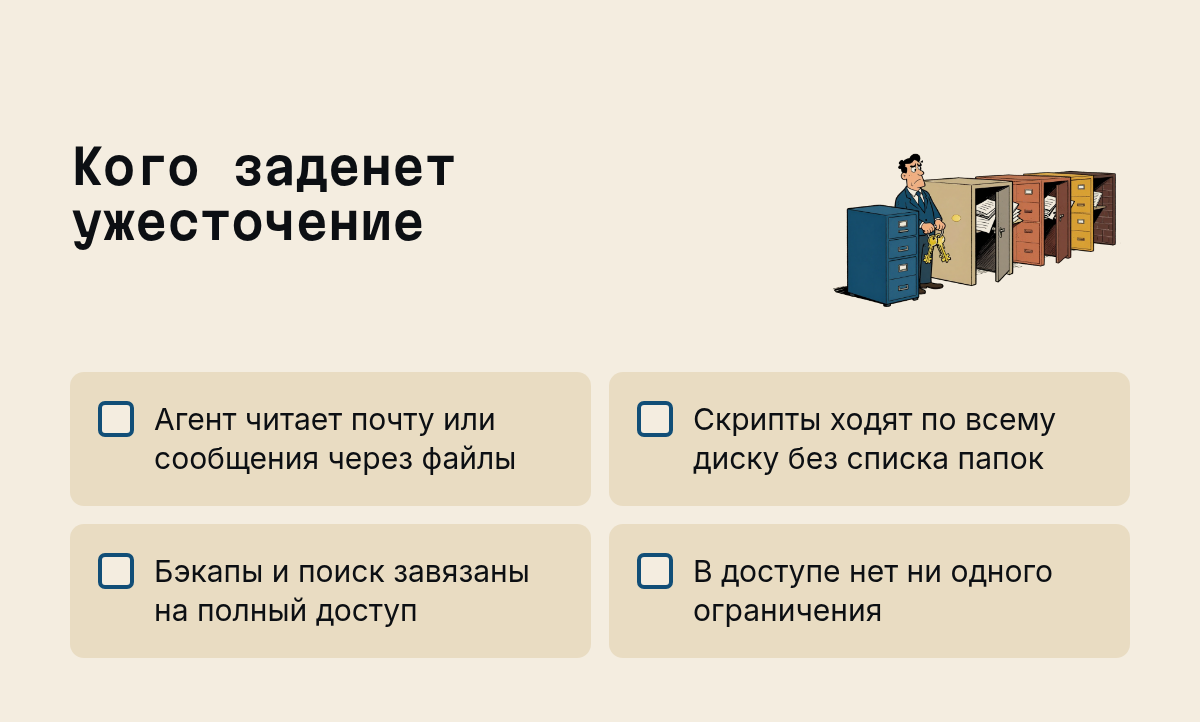
Проблема в том, что агент действует сам. Он может затронуть лишние файлы, не относящиеся к текущей задаче, получив к ним доступ целиком.
Когда такие системы множатся, у вендора появляется выбор: ждать инцидентов или резать права заранее. Apple выбрала второе, и по логике это правильный ход, каким бы неудобным он ни был для тех, кто строит автоматизацию.
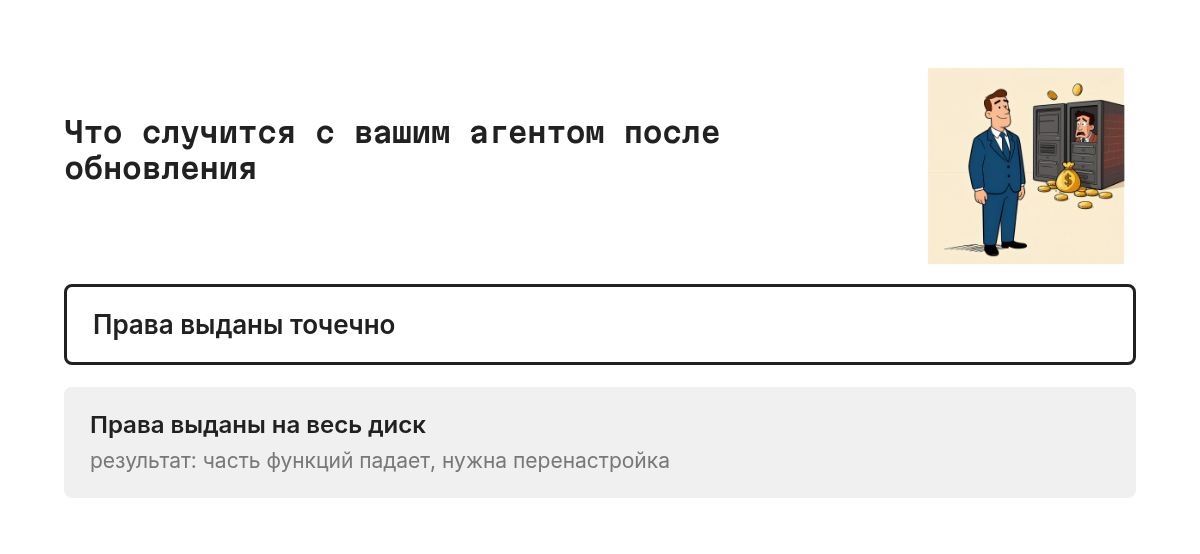
Заденет это не всех. Если ваш агент работает внутри своей папки с документами и ходит в неё по точечному разрешению, ужесточение пройдёт мимо. Если же он завязан на полный доступ, потому что так было быстрее настроить, готовьтесь к перенастройке. Скорость запуска, купленная широкой галочкой, всегда превращается в долг технического долга.
Почему точечные права спасают всегда
Есть простой принцип, который я проверяла более чем на 60 аудитах: система, которой выдано больше прав, чем нужно для задачи, ломается интереснее всех остальных. Она ломается в момент, когда меняется политика безопасности, обновляется система или приходит новый сотрудник с другим подходом к настройке.
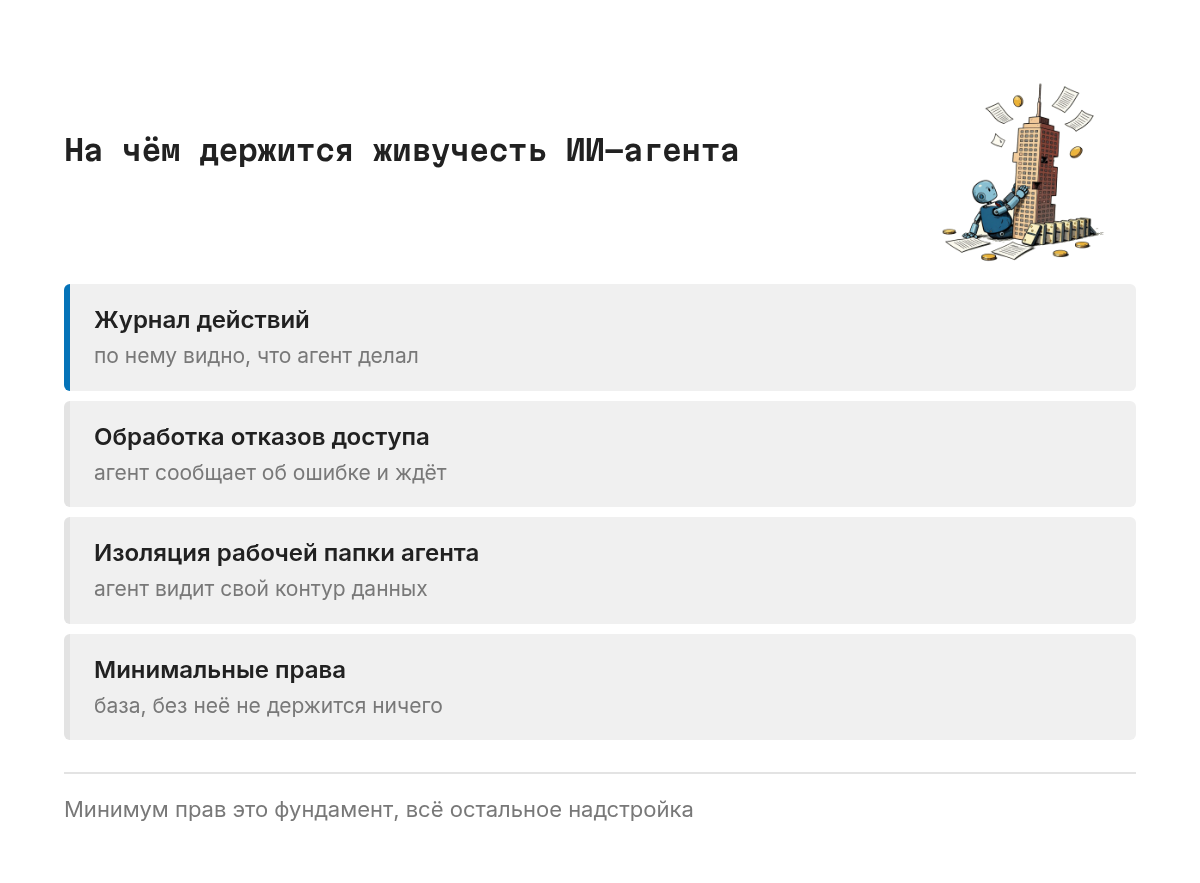
Агент с минимальными правами переживает любые ужесточения по той причине, что ужесточать в нём просто нечего. Он уже работает в своём контуре данных, и системе незачем его трогать. Это тот случай, когда правильная архитектура дешевле любой срочной миграции.
Ирония в том, что полный доступ чаще всего выдают из лени, и я сама так делала в быстрых внутренних проектах. Разница между профессиональным и кустарным подходом видна в моменте первого обновления системы.
Чек-лист: проверить агентов до обновления
Этот чек-лист я советую пройти всем, у кого на macOS работают ИИ-агенты, скрипты автозагрузки или самописные интеграции с файлами. Он занимает один вечер и снимает риск падения автоматизации в самый неподходящий момент.
- Откройте Настройки, затем Конфиденциальность и безопасность, затем Полный доступ к диску, и выпишите весь список приложений с этим правом.
- Напротив каждого пункта запишите, какая задача реально требует полного доступа, и пометьте те, где ответ "не знаю" или "так исторически сложилось".
- Для каждого ИИ-агента составьте список папок и типов данных, с которыми он работает по факту, взяв его из журнала действий за последние недели.
- Выдайте агенту точечные права на эти папки и уберите Full Disk Access, если задача решается без него.
- Рабочие файлы агента перенесите в отдельную папку, чтобы его контур данных был виден в Finder одной строкой.
- Проверьте журнал ошибок после перенастройки: если там нет отказов в доступе за несколько дней, агент живёт на минимальных правах.
- Повторите проход после обновления macOS и сравните список прав с исходным, чтобы поймать изменения сразу.
Вопросы, которые задают перед перенастройкой
Можно ли оставить агенту Full Disk Access, если он работает с почтой?
Технически можно, и до обновления это будет работать ровно так же, как раньше. Вопрос в том, что вы принимаете риск, при котором ошибка агента затрагивает весь диск целиком, и этот риск уже назван причиной ужесточения со стороны Apple. Я бы рассматривала полный доступ как временную меру со сроком замены.
Что делать, если агент после перенастройки падает с отказом доступа?
Первым делом смотрите журнал ошибок и определяйте, к какому именно пути он стучится, потому что отказ всегда содержит конкретику. Дальше решение одно из двух: добавить эту папку в точечные права или изменить логику агента, чтобы он работал в своём контуре данных. Чаще всего падение обнаруживает лишний обход файлов, о котором никто не помнил.
Как понять, что агенту действительно нужен полный доступ?
Честный критерий один: если из журнала действий видно, что агент читает данные из нескольких защищённых зон системы одновременно ради одной задачи, полный доступ может быть обоснован. Если же все обращения укладываются в две-три папки, галочка на весь диск это наследие быстрого запуска, и её стоит убрать.
Что проверить уже сегодня
Откройте список приложений с полным доступом к диску и посмотрите на него глазами аудитора: каждый пункт должен иметь задачу, каждого агента стоит знать по имени. Дальше запустите журнал действий вашего агента и проверьте, какие пути он трогает на самом деле. Эти два действия дают вам карту рисков задолго до того, как обновление что-то изменит.
Если вы строите агентов под бизнес-задачи и хотите, чтобы они жили на минимальных правах с первого дня, посмотрите, как мы это делаем в PROMAREN при сборке ИИ-ассистентов: контур данных и права закладываются в архитектуру для предотвращения падений.
Сколько приложений с Full Disk Access найдётся в вашем списке, о которых вы забыли?
Новые разборы выходят в моём канале: t.me/promaren.
AI-ассистенты: экономия 4 часа в день
RAG-помощник на ваших данных и регламентах
Первоисточники

Частые вопросы
Зачем Apple ужесточает Full Disk Access в macOS?
Apple называет причиной новые риски от ИИ-агентов, которые получают полный доступ к диску и читают все данные пользователя сразу. Широкие права превращают ошибку агента в утечку всей информации на устройстве, поэтому контроль урезают.
Сломаются ли мои скрипты и ИИ-агенты после обновления macOS?
Если агент или скрипт работал от имени Full Disk Access на весь диск, часть функций после ужесточения перестанет работать и потребует перенастройки. Агенты с точечными правами на конкретные папки обновление почти не заметят.
Как проверить, у кого выдан полный доступ к диску на macOS?
Откройте Настройки, раздел Конфиденциальность и безопасность, пункт Полный доступ к диску. Там виден весь список приложений и агентов с таким правом, и его стоит пройти вместе с журналом ошибок.
Как заменить Full Disk Access точечными правами?
Составьте список папок и типов данных, с которыми реально работает агент, выдайте доступ только к ним, а рабочие файлы агента перенесите в отдельную папку. Затем проверьте журнал ошибок: если там нет отказов в доступе, агент живёт на минимальных правах.

Марина Погодина, основатель PROMAREN
17 лет в ИТ и управлении технологическими рисками, из них 14 лет в аудите ИТ и внутреннем контроле. Более 60 аудитов ИТ и информационной безопасности.


