


Когда меня просят посмотреть сайт на предмет персональных данных, первым делом я открываю форму заявки, вписываю выдуманное имя с телефоном и иду по следу: в какую почту это упало, в какую таблицу, в какой чат менеджеров и кто еще все это видит.
Штраф за персональные данные редко выписывают за злой умысел, его выписывают за разрыв между тем, что написано в политике на сайте, и тем, что на деле происходит с заявкой после нажатия кнопки. Этот разрыв виден снаружи довольно быстро, если знать, куда смотреть.
Ниже я разбираю, где такой разрыв прячется на сайте и в боте, и отдаю чек-лист из 12 проверок, который можно пройти самостоятельно, без юриста за спиной и без доступа к серверам.
Откуда берется штраф, если сайт вроде бы в порядке
Требования к тому, кто собирает имена, телефоны и почту, собраны в Федеральном законе о персональных данных 152-ФЗ, а ответственность за нарушения описана в статье 13.11 КоАП, где составы разнесены по отдельности: обработка без согласия, отсутствие политики, нарушение правил хранения.
Путь до протокола обычно короткий и скучный: человек получил звонок, о котором не просил → пишет жалобу в Роскомнадзор → регулятор открывает сайт и смотрит форму, политику и счетчики → находит расхождение → составляет протокол.
Проверяющему не нужен доступ к вашим серверам, чтобы увидеть половину проблем, потому что заранее проставленная галочка, политика без перечня целей и счетчик, который стартует до всякого согласия, видны любому посетителю с открытым браузером.
С ботами механика та же, только след длиннее: переписка лежит на чужой платформе, телефон приходит одной кнопкой, и владелец бота часто сам не может ответить, где физически хранится то, что человек ему прислал.
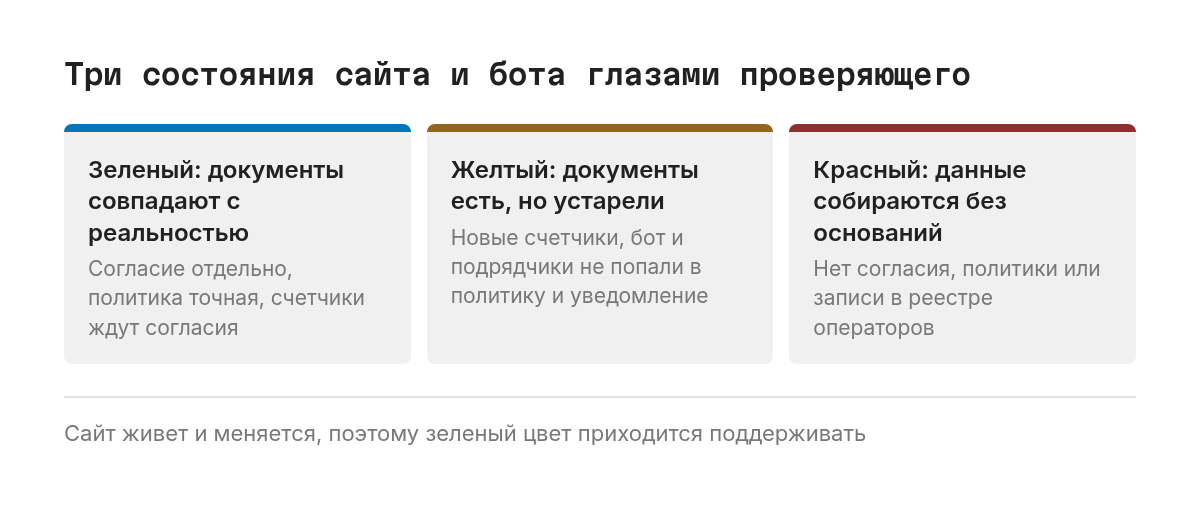
Зеленое состояние держится недолго, потому что сайт живет своей жизнью: маркетолог добавляет новый счетчик, разработчик подключает форму от другого сервиса, и документы, написанные когда-то давно, постепенно перестают описывать реальность.
Сайт: форма, политика и счетчики
Первое, на что я смотрю, это форма: согласие на обработку должно быть отдельным действием человека, галочка стоит пустой по умолчанию, а рядом лежит ссылка на текст согласия, где перечислены цели, состав данных, срок и способ отзыва.
Если согласие зашито в мелкую строку "нажимая кнопку, вы соглашаетесь", это самое спорное место формы, потому что закон требует, чтобы согласие было конкретным, информированным и однозначным, а молчаливое нажатие кнопки под это описание подходит с трудом.
Политику обработки персональных данных публикуют в открытом доступе и обычно дают на нее ссылку со страницы, где данные собирают, и проверять в ней стоит главное: совпадает ли список данных, целей и получателей с тем, что сайт делает на самом деле сегодня.
Счетчики посещаемости и файлы куки сюда тоже относятся, потому что идентификаторы устройства и сетевой адрес вместе с другими сведениями могут указывать на человека, и если счетчик отправляет их за рубеж, это уже трансграничная передача со своими правилами.
Отдельный жанр представляет баннер про куки, у которого есть только кнопка "Принять": выглядит он заботливо, однако выбора человеку не оставляет, и проверяющий это прекрасно понимает с первого взгляда.
Бот: телефоны, переписка и журналы без согласия
Бота в Телеграме или в MAX обычно задумывают как удобный путь для заявок, и вопрос о персональных данных всплывает уже после запуска, когда в базе накопились телефоны, имена и переписка, а согласия у этих людей никто не спрашивал.
Кнопка "поделиться контактом" передает номер телефона одним нажатием, и именно поэтому согласие стоит запросить до нее: коротким сообщением со ссылкой на политику и кнопкой, которую человек нажимает осознанно и по своей воле.
Второе слабое место связано с хранением, потому что бот пишет журналы, сохраняет сообщения для истории диалога и пересылает заявки менеджерам в личные чаты, где они живут без срока и без всякого контроля доступа.
Если бот работает на языковой модели, добавляется третий вопрос: куда уходит текст переписки для обработки и не стоит ли сервер модели за границей, потому что тогда каждый диалог с телефоном внутри превращается в трансграничную передачу.
Что проверяющий найдет внутри
Оператор персональных данных по общему правилу обязан подать уведомление в Роскомнадзор, и проверить себя можно самостоятельно через реестр операторов, найдя там компанию по ИНН и сверив цели и категории данных с тем, что делают сайт и бот.
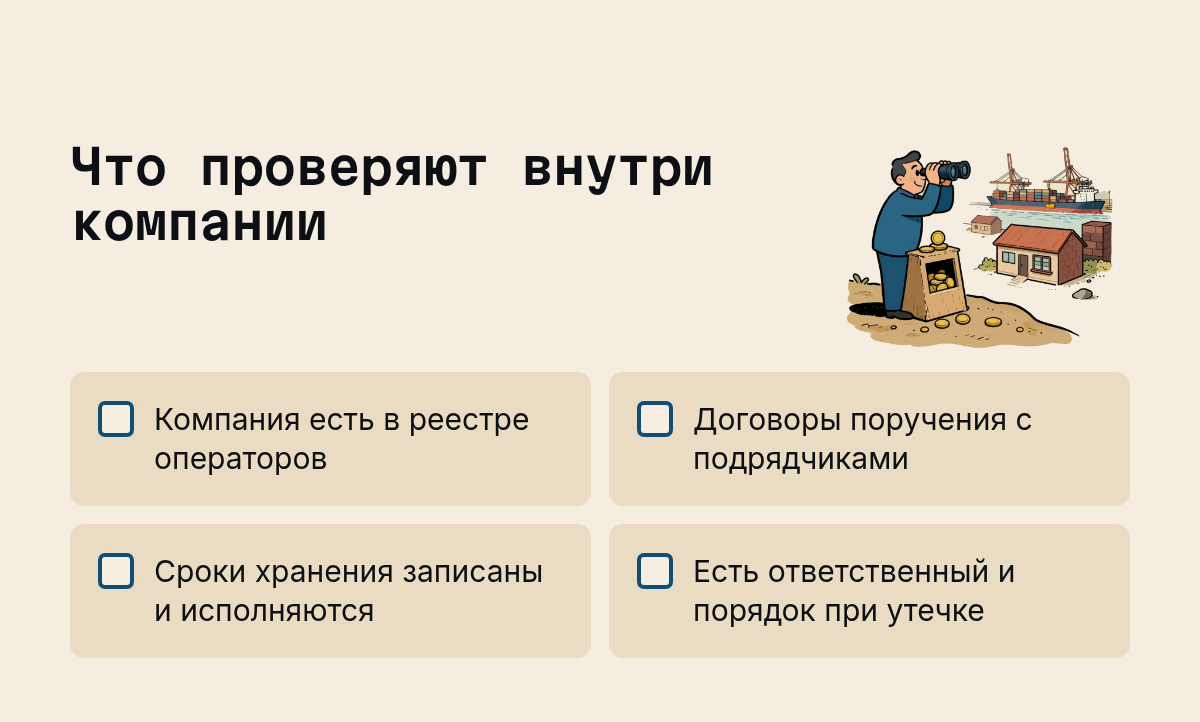
Разработчик, хостинг, сервис рассылок и подрядчик, который ведет вашу учетную систему, обрабатывают данные по вашему поручению, и на это нужен договор с условиями конфиденциальности и мерами защиты, которых часто нет даже в черновике.
Сроки хранения проверяются вопросом, на который у компании редко есть ответ сразу: когда заявка, на которую никто не ответил, исчезает из почты, таблицы и журналов бота, и кто конкретно следит за тем, чтобы это действительно происходило.
Последний пункт касается утечки, для которой закон задает жесткие сроки уведомления регулятора, считаемые в часах, поэтому ответственного и порядок действий разумно назначить заранее, пока ничего не случилось и есть время подумать спокойно.
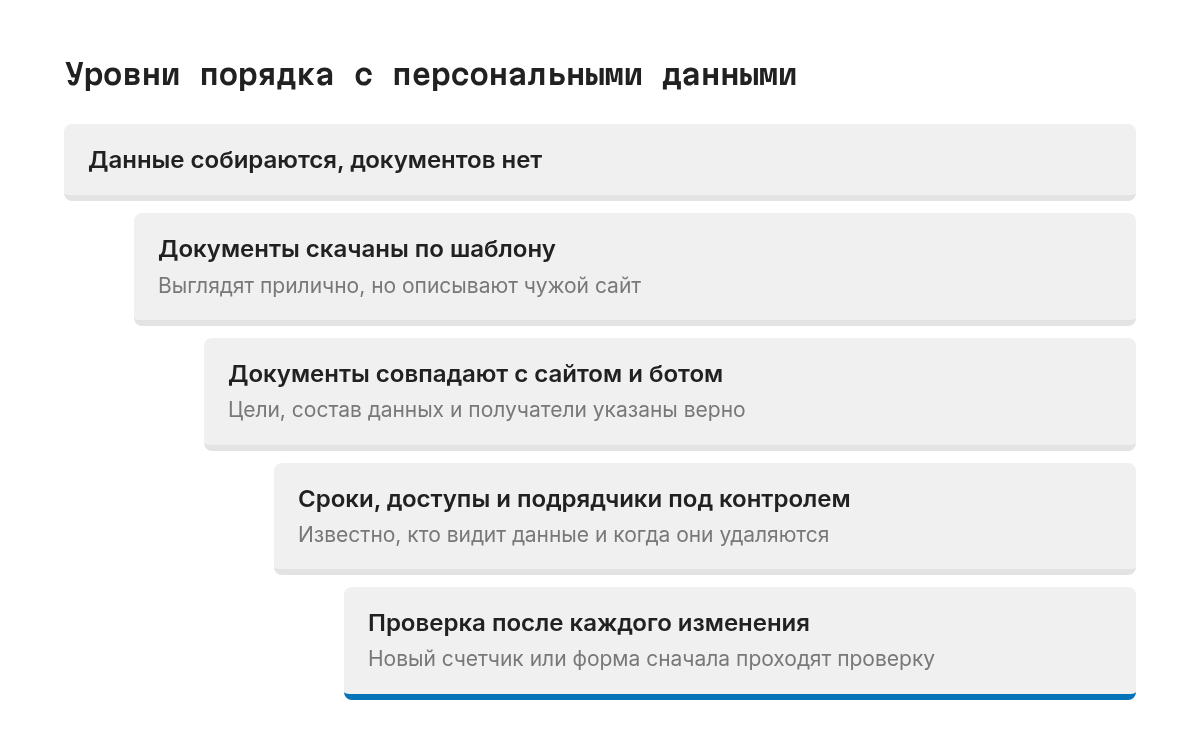
Большинству небольших компаний для спокойной жизни хватает третьей ступени, где документы совпадают с реальностью, а четвертая и пятая нужны тем, у кого данные текут через несколько систем и нескольких подрядчиков одновременно.
Чек-лист: 12 проверок сайта и бота на персональные данные
Проходить его удобно вдвоем: один открывает сайт и бота глазами посетителя, второй держит под рукой политику, договоры и список доступов, и каждый пункт закрывается ответом "да" или конкретной задачей с исполнителем.
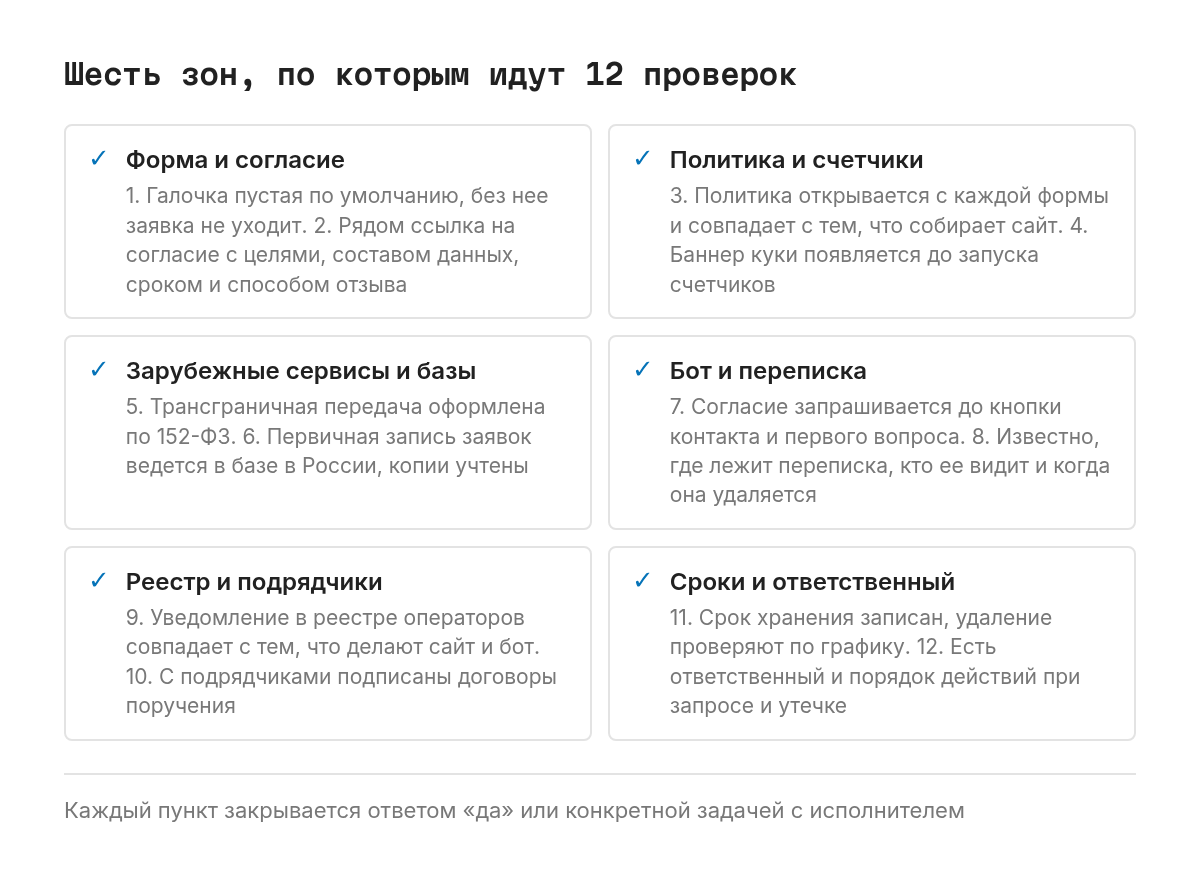
- Галочка согласия в каждой форме сайта стоит пустой по умолчанию, и без нее кнопка отправки заявки не срабатывает.
- Рядом с галочкой есть ссылка на текст согласия, где названы цели, состав данных, срок действия и способ отзыва.
- Политика обработки персональных данных открывается с каждой страницы, где есть форма, и перечисляет те же данные и цели, что реально собирает сайт.
- Баннер о файлах куки появляется до запуска счетчиков, а в политике указано, какие счетчики стоят и куда они передают данные.
- Для каждого зарубежного сервиса на сайте и в боте понятно, уходят ли в него персональные данные, и если уходят, трансграничная передача оформлена по правилам 152-ФЗ.
- Первичная запись заявок из формы и бота ведется в базе на территории России, а копии в почте и таблицах учтены в описании того, где лежат данные.
- Бот запрашивает согласие со ссылкой на политику до кнопки передачи контакта и до первого вопроса об имени или телефоне.
- Для переписки бота известно, где она хранится, кто из сотрудников и подрядчиков ее видит и когда она удаляется.
- Компания есть в реестре операторов Роскомнадзора, и цели и категории данных в уведомлении совпадают с тем, что делают сайт и бот сегодня.
- С разработчиком, хостингом, сервисом рассылок и другими подрядчиками, которые касаются данных, подписаны договоры поручения с условиями конфиденциальности и защиты.
- Для заявок, журналов и переписки записан срок хранения, и есть конкретный человек, который по графику проверяет, что удаление действительно происходит.
- Назначен ответственный за обработку персональных данных, у которого есть порядок действий при запросе человека об удалении и при утечке, включая уведомление регулятора.
Если после прохода список задач получился длиннее, чем хочется разбирать самому, такую проверку я провожу под ключ, и начинаю ее с тестовой заявки и следа данных, потому что документы на первый взгляд всегда выглядят прилично.
Вопросы о штрафах за персональные данные
Можно ли получить штраф за персональные данные без проверки?
Да, дело часто начинается с жалобы человека в Роскомнадзор, после которой регулятор изучает сайт и бота снаружи, глазами обычного посетителя. Поэтому форма, политика и счетчики должны выдерживать взгляд любого человека, который откроет сайт с телефона.
Нужна ли галочка согласия, если есть политика конфиденциальности?
Нужно отдельное согласие человека на обработку данных, политика описывает, как вы с ними обращаетесь, и сама по себе такого согласия не дает. Галочка стоит пустой по умолчанию, а ссылка рядом с ней ведет на текст с целями, составом данных и сроком.
Считаются ли файлы куки персональными данными?
Могут считаться, если вместе с другими сведениями позволяют определить человека, и счетчики посещаемости как раз собирают такие идентификаторы. Если счетчик отправляет их за рубеж, к этому добавляются правила трансграничной передачи, и все это стоит описать в политике.
Что делать с ботом, который уже собрал телефоны без согласия?
Добавить запрос согласия до кнопки передачи контакта для всех новых пользователей и решить, как поступить с накопленной базой: запросить согласие повторно или удалить данные, по которым основания нет. Параллельно стоит выяснить, где лежит переписка и у кого к ней есть доступ.
Что проверить самим сегодня
Три действия покажут, в каком цвете светофора вы находитесь прямо сейчас: отправьте тестовую заявку через форму и найдите все места, куда она попала, от почты до чата менеджеров, и запишите их списком.
Потом откройте сайт в режиме инкогнито и во вкладке сети в инструментах разработчика посмотрите, какие счетчики начинают работать до того, как вы нажали что-либо в баннере, а в конце найдите свою компанию в реестре операторов и сверьте цели.
А вы знаете, где прямо сейчас лежит последняя заявка с вашего сайта, и сможете ответить на этот вопрос проверяющему без звонка разработчику?
Новые разборы выходят в моём канале: t.me/promaren.
Самопроверка по 152-ФЗ
8–12 вопросов, разбор сразу на странице, без обмена на контакты
Первоисточники

Частые вопросы
Можно ли получить штраф за персональные данные без проверки?
Да, дело часто начинается с жалобы человека в Роскомнадзор, после которой регулятор изучает сайт и бота снаружи. Поэтому форма, политика и счетчики должны выдерживать взгляд любого посетителя.
Нужна ли галочка согласия, если есть политика конфиденциальности?
Нужна: политика описывает, как вы обращаетесь с данными, и согласия человека не заменяет. Галочка стоит пустой по умолчанию, рядом ссылка на текст с целями, составом данных и сроком.
Считаются ли файлы куки персональными данными?
Могут считаться, если вместе с другими сведениями позволяют определить человека. Если счетчик отправляет такие данные за рубеж, добавляются правила трансграничной передачи.
Что делать с ботом, который уже собрал телефоны без согласия?
Добавить запрос согласия до кнопки передачи контакта для новых пользователей и решить судьбу накопленной базы: запросить согласие повторно или удалить данные без основания.

Марина Погодина, основатель PROMAREN
17 лет в ИТ и управлении технологическими рисками, из них 14 лет в аудите ИТ и внутреннем контроле. Более 60 аудитов ИТ и информационной безопасности.


