


Запрос локальный ии агент в поиске Дзена на 04.10.2026 нашёл 20 материалов, и охват набрал только один, у самого читаемого 1010 просмотров при дочитываниях.
За 17 лет в корпоративном ИТ и аудите я привыкла смотреть на любой запуск со стороны данных: куда они идут, кто их видит, что останется в журналах через год. С этой точки зрения большинство статей про "локальный ИИ" рассыпаются на втором абзаце, потому что авторы говорят про интерфейс на ноутбуке и молчат про сеть, права и обновления.
Разберу, как запустить агента так, чтобы данные остались в вашем контуре, и дам план из двенадцати шагов, который проходит проверку аудита. Это снижает вероятность сбоев архитектуры в реальной эксплуатации.
Что значит локальный и почему это про контур, не про ноутбук
Первое, что я проверяю на любом проекте с ИИ, это где физически ходят данные в момент запроса. Локальный агент означает, что веса модели лежат на вашем железе, запрос пользователя обрабатывается на вашем сервере, журналы остаются у вас, и ни один вызов не уходит во внешнюю сеть без отдельного, задокументированного решения.
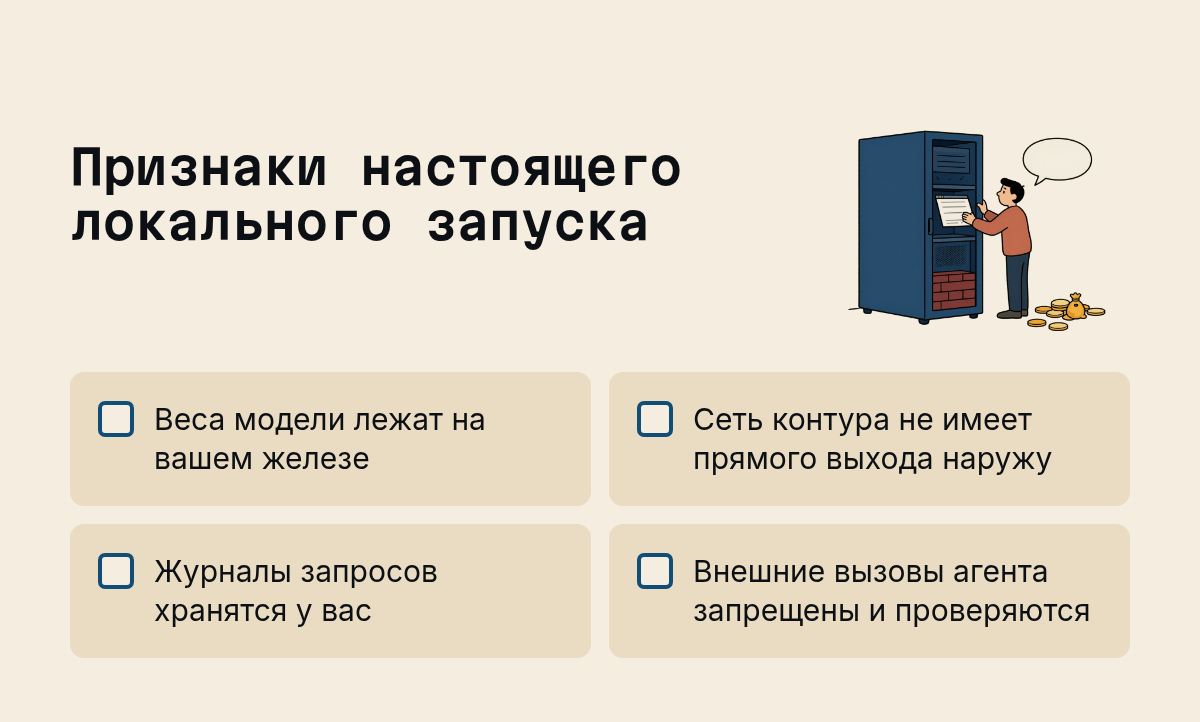
Программа, установленная на ноутбук, но отправляющая запросы на внешний сервер, локальной не является, каким бы ни был её интерфейс. Локальность проверяется по маршруту данных, и проверяется технически, по журналам соединений.
Второй момент, о котором пишут редко: контур нужен не только модели, но и всем её зависимостям. Агент, который ходит в базу знаний, в файловые хранилища и в мессенджер, открывает несколько маршрутов утечки сразу, и каждый из них вы закрываете отдельно.
Если планируете работать с аудиторией в MAX, посмотрите документацию для разработчиков на dev.max.ru: там описаны сценарии интеграции, включая работу с контурами и ограничениями на передачу данных, и это тот первоисточник, с которым стоит сверяться перед архитектурными решениями.
Зачем вообще запускать агента у себя
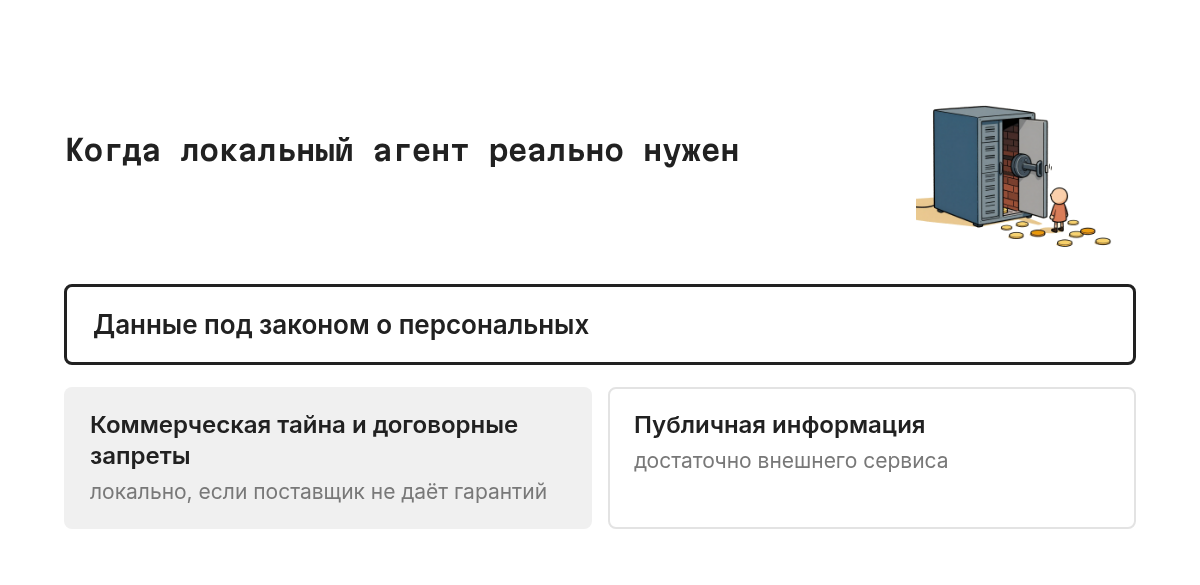
Развилка простая, и она решается типом данных, которые агент будет обрабатывать.
Если это персональные данные клиентов, сведения под действием отраслевых регуляторов или информация, которую договор с контрагентом прямо запрещает передавать третьим лицам, внешний сервис отпадает сам собой, сколько бы гарантий конфиденциальности ни было на его посадочной странице.
Если же агент работает с публичной информацией, например собирает и структурирует открытые материалы, локальный запуск остаётся делом удобства и стоимости, и гнаться за ним без нужды я не советую: содержание своего контура это расходы на железо, администрирование и обновления, и их надо считать честно.
Замечу из аудиторской практики: чаще всего контур начинают строить после первого запроса от службы безопасности, и стоит он тогда в разы дороже, чем заложенный в проект заранее.
Как устроен защищённый запуск: четыре слоя
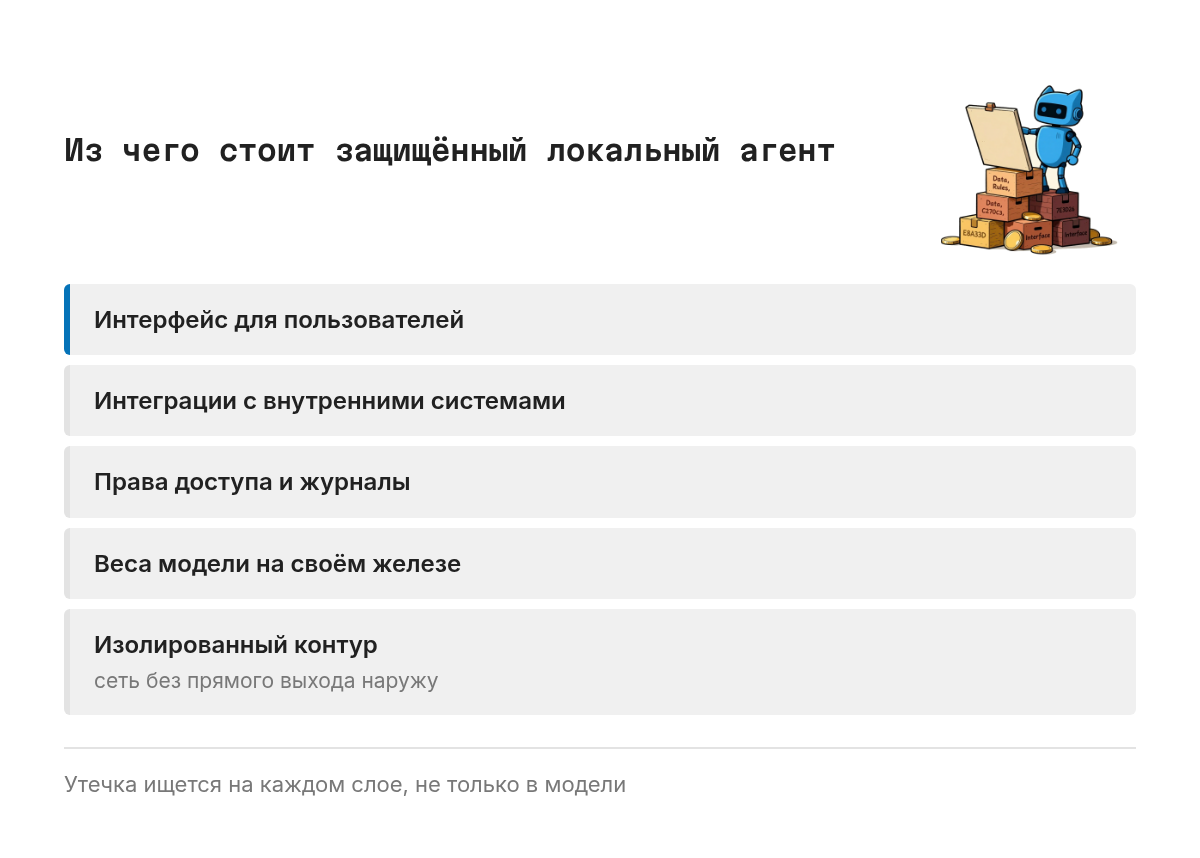
В основании лежит изолированный контур: сервер или виртуальная среда, изолированная от интернета, с обменом с внешним миром через контролируемый шлюз по явным правилам.
На нём стоят веса модели, загруженные один раз через контролируемый канал, и дальше обновляемые по той же схеме. Выше располагается слой прав доступа и журналирования: кто какие данные может запросить, что записывается в журнал, кто читает журналы и как часто.
Наверху находятся интеграции с внутренними системами и интерфейс, через который работают пользователи.
Проверять на утечки нужно каждый слой по отдельности, потому что данные утекают чаще всего из интеграции, написанной наспех, или из журнала, который лежит в общей папке без прав доступа. Модель это один из пяти слоёв, и редко именно она слабейший.
Где проекты ломаются
Первый типовой провал: агенту сразу дают доступ ко всем данным компании, чтобы "он лучше искал". Правильно начинать с узкого набора источников, проверять качество ответов на пилоте и расширять доступ отдельными решениями, каждое из которых видно в журнале.
Второй: пилот запускают на живых персональных данных, потому что тестовых под рукой не оказалось. Обезличенная выжимка для пилота готовится за день, и этот день экономит месяцы разбирательств, если что-то пойдёт не так.
Третий: обновления модели и её зависимостей ставят без повторной проверки контура, а новая версия может начать ходить наружу за ресурсами, о которых в документации сказано мелким шрифтом. Каждое обновление проходит тот же цикл, что и первый запуск, в сокращённом виде: изолированный тест, проверка соединений, потом прод.
План рассчитан на компанию, где есть хоть один человек, отвечающий за ИТ. Если такого человека нет, честнее признать это на первом шаге и позвать тех, кто делает такие проекты регулярно, например нашу команду разработки ИИ-решений: мы начинаем любой проект именно с инвентаризации данных, потому что без неё всё остальное разваливается.
План рассчитан на компанию, где есть хоть один человек, отвечающий за ИТ. Если такого человека нет, честнее признать это на первом шаге и позвать тех, кто делает такие проекты регулярно, например нашу команду разработки ИИ-решений: мы начинаем любой проект именно с инвентаризации данных, потому что без неё всё остальное разваливается.
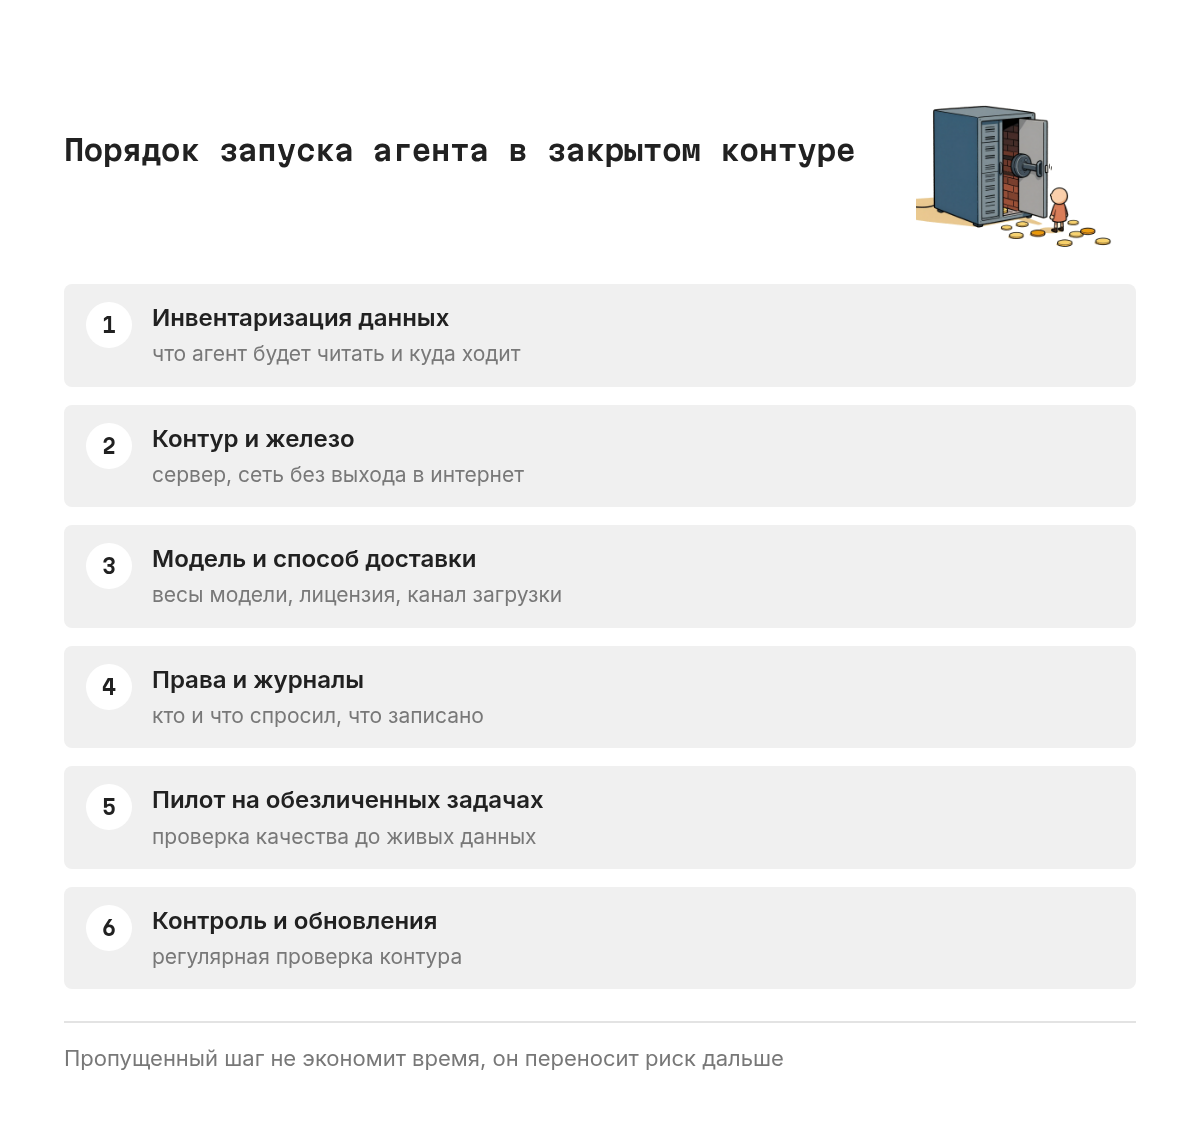
- Инвентаризация данных: перечислите, что агент будет читать, где это лежит и есть ли там персональные или договорно защищённые сведения.
- Определите тип данных по развилке выше и зафиксируйте решение "локально обязательно" или "локально по выбору" письменно.
- Выберите сервер или виртуальную среду: отдельная машина, изолированная сеть, доступ администраторам по именам, всем остальным через интерфейс.
- Закройте прямой выход в интернет из контура, оставьте контролируемый шлюз с журналом соединений.
- Выберите модель по задачам из шага 1: чем уже задача, тем меньше модель нужна и тем дешевле железо.
- Проверьте лицензию модели и способ её доставки, загрузите веса через контролируемый канал.
- Настройте права доступа: у каждого пользователя свой уровень, у каждого источника данных свой список тех, кто его спросит.
- Включите журналирование запросов и ответов, определите, кто и как часто их просматривает.
- Подготовьте обезличенную тестовую выборку и проведите пилот без живых данных.
- Проверьте контур на утечки: запустите агента в сети без выхода наружу и убедитесь, что он работает.
- Переведите агента на живые данные узкого круга пользователей, расширяйте доступ отдельными решениями.
- Назначьте регулярный контроль: ежемесячная проверка журналов соединений и повторная проверка контура после каждого обновления.
Где проекты ломаются
Что проверить на этой неделе
Даже до всякого развёртывания полезно сделать три вещи, которые не требуют бюджета. Составьте список систем, где лежат данные, которые вы не хотите показывать внешнему сервису.
Проверьте, какие ИИ-инструменты уже используются сотрудниками и куда они отправляют запросы, этот пункт обычно открывает глаза.
И посмотрите документацию платформ, с которыми работаете, например тот же раздел для разработчиков MAX, чтобы понимать, какие сценарии интеграции доступны внутри регуляторики.
Напишите, какие данные вы хотите удержать в контуре, и я разберу в следующих статьях, как это делается для вашего случая.
Вопросы и ответы
Как определить, что локальный ИИ действительно находится внутри вашего контура?
Локальный агент означает, что веса модели лежат на вашем железе, запрос пользователя обрабатывается на вашем сервере, журналы остаются у вас, и ни один вызов не уходит во внешнюю сеть без отдельного, задокументированного решения.
Нужно ли изолировать сервер от интернета, чтобы использовать локальный ИИ?
Да, для защищённого запуска контур должен быть изолирован от интернета, с обменом с внешним миром через контролируемый шлюз по явным правилам.
Какие типичные ошибки приводят к утечке данных при внедрении локальных ИИ-агентов?
Чаще всего данные утекают из интеграции, написанной наспех, или из журнала, который лежит в общей папке без прав доступа, а также при предоставлении доступа ко всем данным компании с самого начала.
Чем локальная модель отличается от внешнего сервиса с возможностью приватности?
Внешний сервис отправляет запросы на свой сервер вне вашего контроля, тогда как локальный агент полностью обрабатывает данные на вашем оборудовании.
Как подготовить тестовую выборку, не используя реальные персональные данные?
Для пилота всегда следует готовить обезличенную выжимку данных, которая готовится за один день, но экономит месяцы разбирательств, если в процессе работы обнаружатся ошибки.
Что вы можете проверить на этой неделе
Составьте список систем, где лежат данные, которые вы не хотите показывать внешнему сервису.
Проверьте, какие ИИ-инструменты уже используются сотрудниками и куда они отправляют запросы.
Посмотрите документацию платформ, с которыми работаете, чтобы понимать, какие сценарии интеграции доступны внутри регуляторики.
Первый типовой провал: агенту сразу дают доступ ко всем данным компании, чтобы "он лучше искал". Правильно начинать с узкого набора источников, проверять качество ответов на пилоте и расширять доступ отдельными решениями, каждое из которых видно в журнале.
Второй: пилот запускают на живых персональных данных, потому что тестовых под рукой не оказалось. Обезличенная выжимка для пилота готовится за день, и этот день экономит месяцы разбирательств, если что-то пойдёт не так.
Третий: обновления модели и её зависимостей ставят без повторной проверки контура, а новая версия может начать ходить наружу за ресурсами, о которых в документации сказано мелким шрифтом. Каждое обновление проходит тот же цикл, что и первый запуск, в сокращённом виде: изолированный тест, проверка соединений, потом прод.
План рассчитан на компанию, где есть хоть один человек, отвечающий за ИТ. Если такого человека нет, честнее признать это на первом шаге и позвать тех, кто делает такие проекты регулярно, например нашу команду разработки ИИ-решений: мы начинаем любой проект именно с инвентаризации данных, потому что без неё всё остальное разваливается.
План рассчитан на компанию, где есть хоть один человек, отвечающий за ИТ. Если такого человека нет, честнее признать это на первом шаге и позвать тех, кто делает такие проекты регулярно, например нашу команду разработки ИИ-решений: мы начинаем любой проект именно с инвентаризации данных, потому что без неё всё остальное разваливается.
- Инвентаризация данных: перечислите, что агент будет читать, где это лежит и есть ли там персональные или договорно защищённые сведения.
- Определите тип данных по развилке выше и зафиксируйте решение "локально обязательно" или "локально по выбору" письменно.
- Выберите сервер или виртуальную среду: отдельная машина, изолированная сеть, доступ администраторам по именам, всем остальным через интерфейс.
- Закройте прямой выход в интернет из контура, оставьте контролируемый шлюз с журналом соединений.
- Выберите модель по задачам из шага 1: чем уже задача, тем меньше модель нужна и тем дешевле железо.
- Проверьте лицензию модели и способ её доставки, загрузите веса через контролируемый канал.
- Настройте права доступа: у каждого пользователя свой уровень, у каждого источника данных свой список тех, кто его спросит.
- Включите журналирование запросов и ответов, определите, кто и как часто их просматривает.
- Подготовьте обезличенную тестовую выборку и проведите пилот без живых данных.
- Проверьте контур на утечки: запустите агента в сети без выхода наружу и убедитесь, что он работает.
- Переведите агента на живые данные узкого круга пользователей, расширяйте доступ отдельными решениями.
- Назначьте регулярный контроль: ежемесячная проверка журналов соединений и повторная проверка контура после каждого обновления.
Что проверить на этой неделе
Даже до всякого развёртывания полезно сделать три вещи, которые не требуют бюджета. Составьте список систем, где лежат данные, которые вы не хотите показывать внешнему сервису.
Проверьте, какие ИИ-инструменты уже используются сотрудниками и куда они отправляют запросы, этот пункт обычно открывает глаза.
И посмотрите документацию платформ, с которыми работаете, например тот же раздел для разработчиков MAX, чтобы понимать, какие сценарии интеграции доступны внутри регуляторики.
Напишите, какие данные вы хотите удержать в контуре, и я разберу в следующих статьях, как это делается для вашего случая.
Новые разборы выходят в моём канале: t.me/promaren.
AI-агенты и консультанты
Отвечают по вашим документам и показывают источник ответа, от 300 000 ₽
Первоисточники
Частые вопросы
Что такое локальный ИИ-агент?
Это программа с ИИ-моделью, которая работает на сервере внутри вашего контура: веса модели, запросы пользователей и журналы лежат у вас, и наружу ничего не уходит без отдельного разрешения. Локальность определяется тем, где ходят данные, а не тем, где стоит интерфейс.
Нужен ли мощный сервер для локального ИИ-агента?
Размер железа зависит от выбранной модели, и решение принимается после инвентаризации данных, когда ясно, какие задачи агент будет решать. Под малые модели хватает рабочей станции, под крупные нужен сервер с соответствующими вычислителями, точную конфигурацию подбирают на пилоте.
Как проверить, что агент не отправляет данные наружу?
На изолированном тестовом контуре: агент запускается в сети без выхода в интернет, и если он продолжает работать, значит внешних вызовов у него нет. Дальше регулярными проверками журналов соединений и правил на шлюзе, потому что после обновлений поведение может измениться.
Кто в компании должен отвечать за локального агента?
Нужен один ответственный за контур и права доступа, обычно это ИТ-служба или профильный специалист по безопасности. Пользователи работают с агентом через интерфейс и не получают административного доступа к серверу и журналам.

Марина Погодина, основатель PROMAREN
17 лет в ИТ и управлении технологическими рисками, из них 14 лет в аудите ИТ и внутреннем контроле. Более 60 аудитов ИТ и информационной безопасности.


